
高县人民医院医共体总院 开展网络安全专题培训
来源: 时间:2026-09-20 10:30:46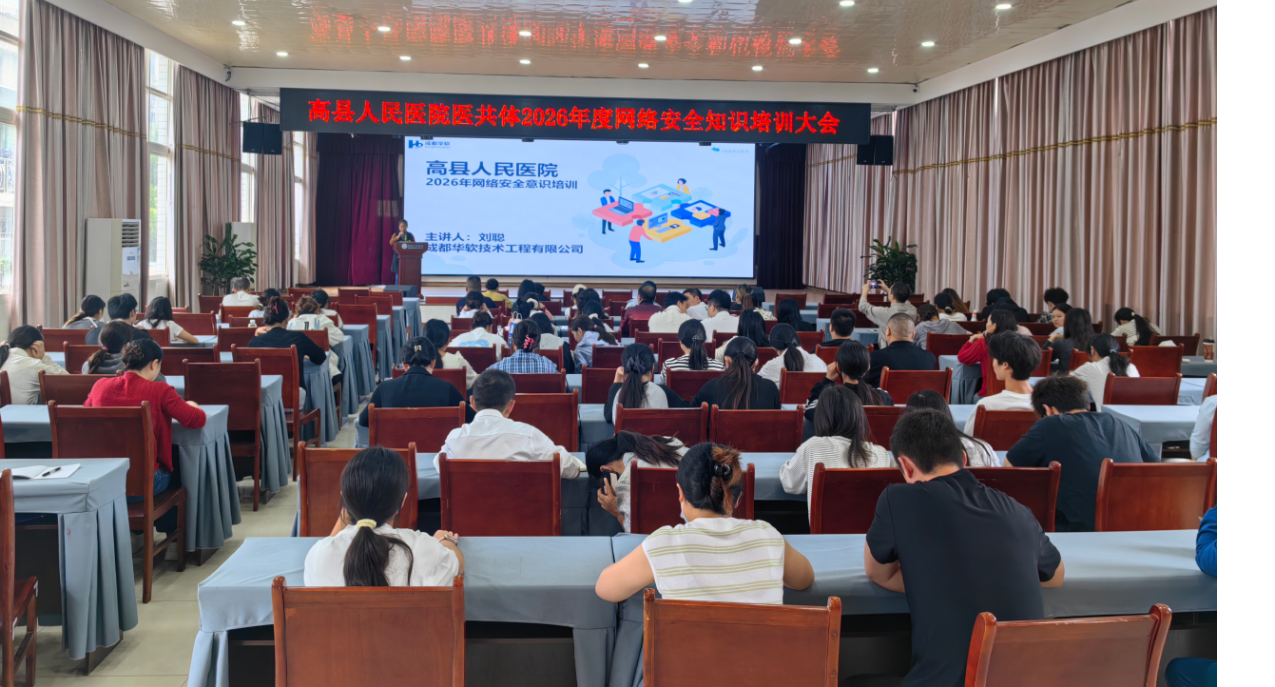
为深入贯彻落实国家网络安全工作部署,压实医疗卫生机构网络安全主体责任,提升医共体全体职工网络安全防护实操能力。9月16日,高县人民医院医共体总院组织开展网络安全专题培训。医共体成员单位代表、总院各科室信息安全员、临床及行政后勤关键岗位工作人员、实习生,共计200余人参加。
本次培训紧扣医疗卫生行业特点与医院日常办公、临床诊疗实际场景,设置网络安全法律法规解读、常见网络威胁剖析、安全防范意识提升、个人信息保护、软件正版化建设及现场安全攻防演示六大核心模块,兼具政策性、专业性与实操性,全方位补齐职工网络安全知识短板。
【多措并举,筑牢防线】
培训坚持“理论筑基、实操赋能、以案促防”,围绕法律法规、风险警示、操作规范、数据保护、软件正版化等内容一体推进。培训会上,授课人员系统解读《网络安全法》《数据安全法》《个人信息保护法》《医疗卫生机构网络安全管理办法》等法律法规,进一步明确医院在网络运维、数据存储、信息流转、隐私保护等方面的法定责任,细化各岗位网络安全权责清单。打破传统授课模式,采取沉浸式教学,现场模拟仿冒办公通知、虚假登录链接等典型钓鱼攻击场景,开展手机安全破解专项演示,模拟公共WiFi窃密、恶意APP窃取信息、锁屏漏洞破解等攻击手段,系统梳理勒索病毒、木马程序、账号弱口令、社会工程学攻击等常见威胁,结合医疗行业典型事件剖析风险诱因与处置要点。在操作规范方面,明确“人是网络安全第一道防线”,要求全员严格落实内外网物理隔离,杜绝点击陌生链接、下载不明软件;坚持账号“一人一号、专人专用、定期改密、离岗锁屏”;不连接公共陌生WiFi,不使用非合规设备接入院内网络;发现异常第一时间上报处置。在数据保护方面,强调患者病历、身份信息、诊疗记录等核心敏感信息保护,严禁私自截图、拷贝、留存、转发,禁止在社交平台发布传播患者诊疗信息及医院内部工作信息。在软件正版化方面,专题讲解政策要求,剖析盗版、破解软件存在的病毒植入、漏洞后门、法律侵权等多重隐患,明确软件采购、安装、备案、运维全流程管理制度,要求信息科常态化开展软件资产清查与盗版排查整改,从源头堵塞安全漏洞。
网络安全、数据安全、信息安全是医院高质量发展的重要基石。下一步,医共体总院将以此次培训为契机,统筹引领各成员单位完善制度体系、压实安全责任、对标协同防护,推动风险自查自纠常态化,全方位筑牢网络安全、数据安全、隐私安全坚固防线,为医共体医疗服务高质量发展提供坚实安全保障。